当公开渠道讨论把判断或控制权交给外部系统、以及各类“代为处理”话术时,个人更应守住账户控制权:分层识别钓鱼、保护验证码与恢复码,并拒绝任何代收或代为解冻的请求。本文给出可执行的防护步骤,不讨论具体事件立场。
链盾 Web 专精账户安全与防钓鱼。公开渠道讨论把判断或控制权交给外部系统时,也更容易伴生“代为处理异常”“协助解冻或领回资产”一类话术。本篇不评论这类讨论的技术立场,只说明个人应如何守住账户控制权,并用分层方法识别钓鱼。
一、先守住登录入口
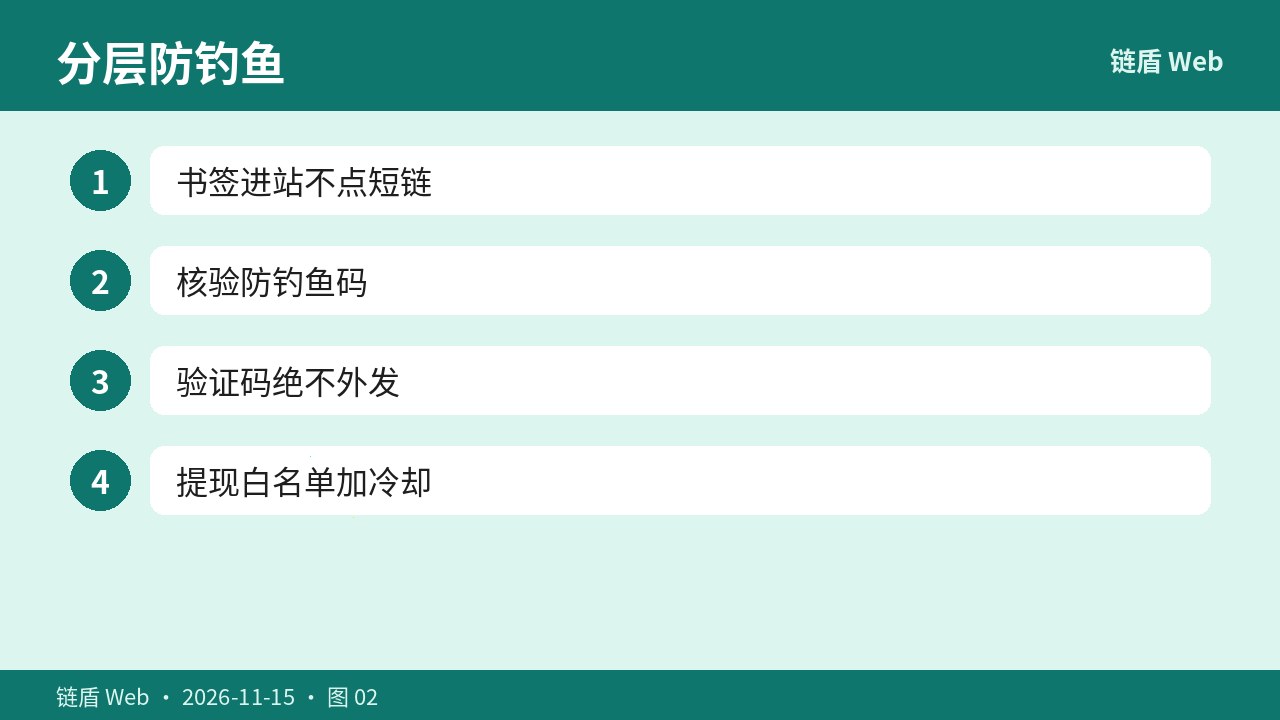
所有登录、安全设置和工单提交,只通过事先保存的官方书签进入。短链、搜索广告、二维码以及声称“官方协助通道”的聊天入口,一律不作为登录路径。打开页面后,先看域名拼写、证书和页面中的防钓鱼码是否与你在安全中心设定的一致,任何一项不符都立即关闭。
不要把官方书签保存在他人共用的浏览器配置里。发现书签被改写,应先在另一台受控设备上重新核验官方域名,再替换书签。
二、验证码、恢复码与助记词不离手
短信、邮箱或验证器产生的一次性验证码,只能填写在你刚用书签打开的官方页面中,不能朗读、转发或截图发给任何人。恢复码和助记词只保存在离线介质,不进入云盘、邮箱和聊天记录。有人要求“先把验证码给我,我帮你关掉异常登录”,这已经是典型的夺权手法。
若你从未发起过工单,却收到“资产被限制、需立即验证”的通知,先回到官方书签查看账户状态,而不是回信或回拨通知中的号码。
三、给提现和 API 加上约束
在安全中心开启地址白名单,并为变更白名单设置冷却期。即使登录凭据被盗,冷却期也能减少立即被转走的风险。交易类 API 默认关闭提现权限,并绑定固定出口 IP;不再使用的密钥立即删除。不要把带有提现权限的密钥写进脚本仓库或发给“量化助手”。
大额提现前,先用最小金额测试到账,并确认收款地址来自你自己保存的白名单,而不是刚刚从聊天窗口复制的字符串。
四、定期收回被让渡的控制权
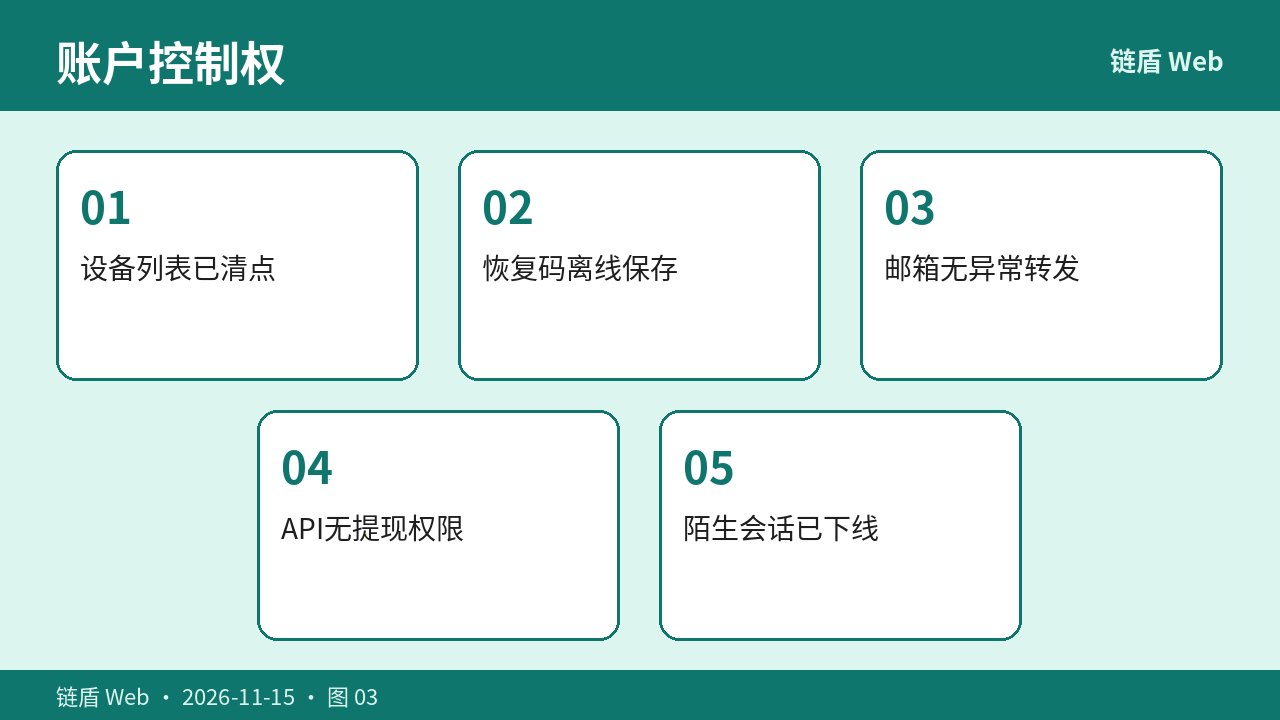
每周或在重要消息密集传播后,检查一次登录设备、邮箱转发规则、第三方应用授权和 API 列表。不认识的会话立即下线,异常转发立即删除,不需要的授权立即撤销。这相当于把曾经被动让出的控制权收回来。
若发现已经把验证码或远程权限交给他人,应立即轮换密码、重置验证器、下线全部会话,并在官方工单中说明情况,不要继续与对方沟通以“挽回”。
五、账户控制权检查清单
- 入口:只走书签,防钓鱼码核对一致
- 密钥:验证码、恢复码、助记词均未外发
- 提现:白名单与冷却期已开启
- API:无提现权限,闲置密钥已删除
- 会话:设备、邮箱转发与第三方授权已清点
把控制权留在自己手里,比在讨论升温时把验证码交给“代办”更重要。数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
六、注意事项
- 任何要求提供助记词、私钥或验证码的「客服」均可视为诈骗。
- 官方域名请以书签为准,不点击私信、短链或搜索广告中的链接。
- 首次充值与提现请先小额测试,确认流程无误后再放大金额。
- 数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
七、常见问题(FAQ)
有人说可以代为解冻、领回或迁移资产,只要把验证码发给他,能相信吗?
不能。任何要求提供验证码、恢复码、助记词或远程控制权限的“协助”,都应视为钓鱼。官方处理只发生在你用书签打开的安全中心或工单系统里。
已经开启双重验证,是不是就可以不再检查登录设备?
不是。双重验证不能替代设备与会话检查。仍需定期查看登录地点、邮箱转发规则和 API 权限,发现异常立即下线并轮换密码。
如何判断下载链接是否为官方渠道?
核对域名拼写与 HTTPS 证书;iPhone 在 App Store 核对开发者名称,安卓安装包下载后可比对官方公布的签名信息。来源存疑时不要安装。

