在链上签名漏洞与去中心化交易攻击披露升温时,个人更应系统完成账户安全设置:设备权限最小化、会话审计、双因素认证与恢复码离线备份。本文给出可检查的安全设置清单。
Genuine学院专精安全设置。此前讨论过设备权限最小化;本篇在链上签名漏洞与攻击披露升温的背景下,把权限复核、会话审计、双因素认证与恢复码离线备份串成完整设置流程。热点讨论会抬高仿冒「安全体检」页与远程协助话术;个人应把设置动作锁在书签官方安全中心内。
一、攻击披露下的安全原则
签名漏洞、旧版客户端或去中心化交易攻击披露升温时,各类「一键加固」「官方体检」短链会同步出现。教学原则是:安全设置只在书签官网或官方 App 的安全中心完成;不安装来路不明的加固工具,不向远程协助开放屏幕共享以「帮你开 2FA」。
二、设备权限最小化
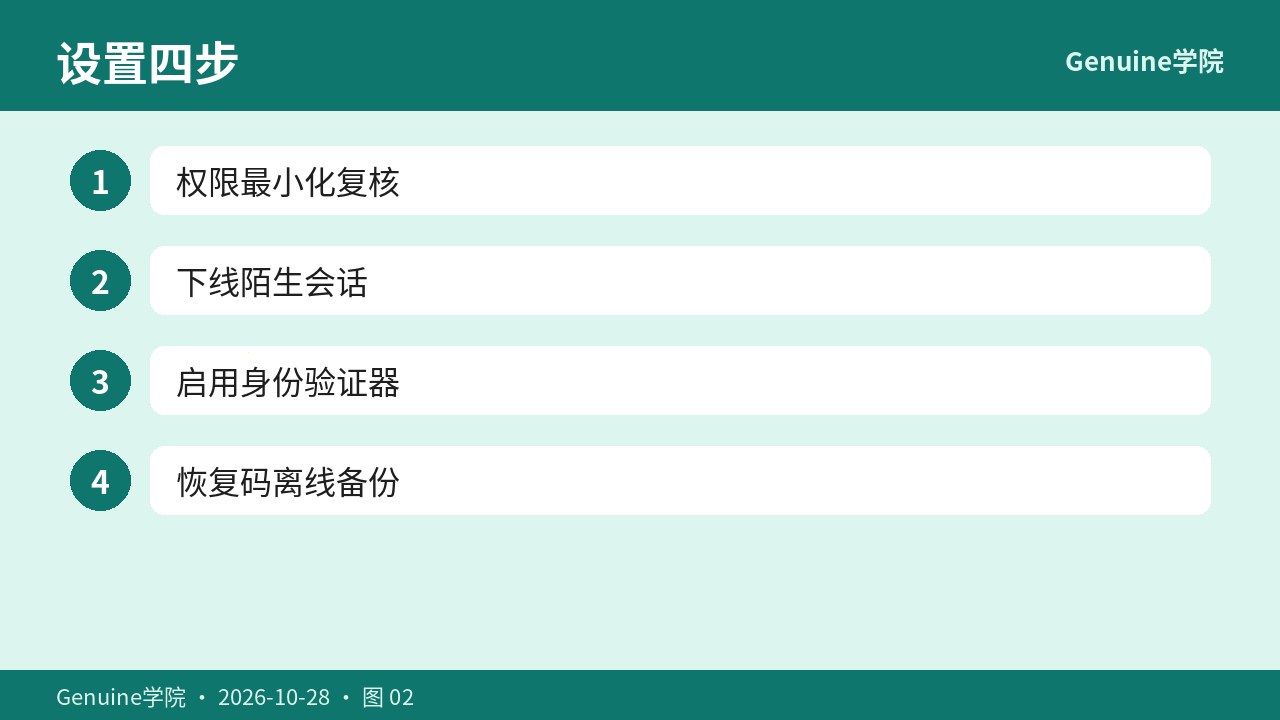
- 在系统设置中回看交易类 App 的通知、相机、麦克风、相册与追踪权限,仅保留必要项。
- 锁屏通知隐藏验证码与邮箱全文。
- 剪贴板读取类权限若非必要则关闭。
- 大版本更新后再次复核权限是否被重置放宽。
三、会话审计
打开安全中心中的设备管理或登录记录,核对型号、大致地区与最近活跃时间。对不认识、已淘汰或同一时刻多地出现的会话执行下线。审计后记录日期,与资产快照放在同一运维页。
四、双因素与恢复码离线备份
- 启用身份验证器,避免长期仅依赖短信。
- 生成或确认一次性恢复码,打印或写入离线介质。
- 不把恢复码存聊天收藏、云相册或邮箱草稿。
- 每季度确认恢复码仍可用或按平台支持重新生成。
五、安全设置检查表
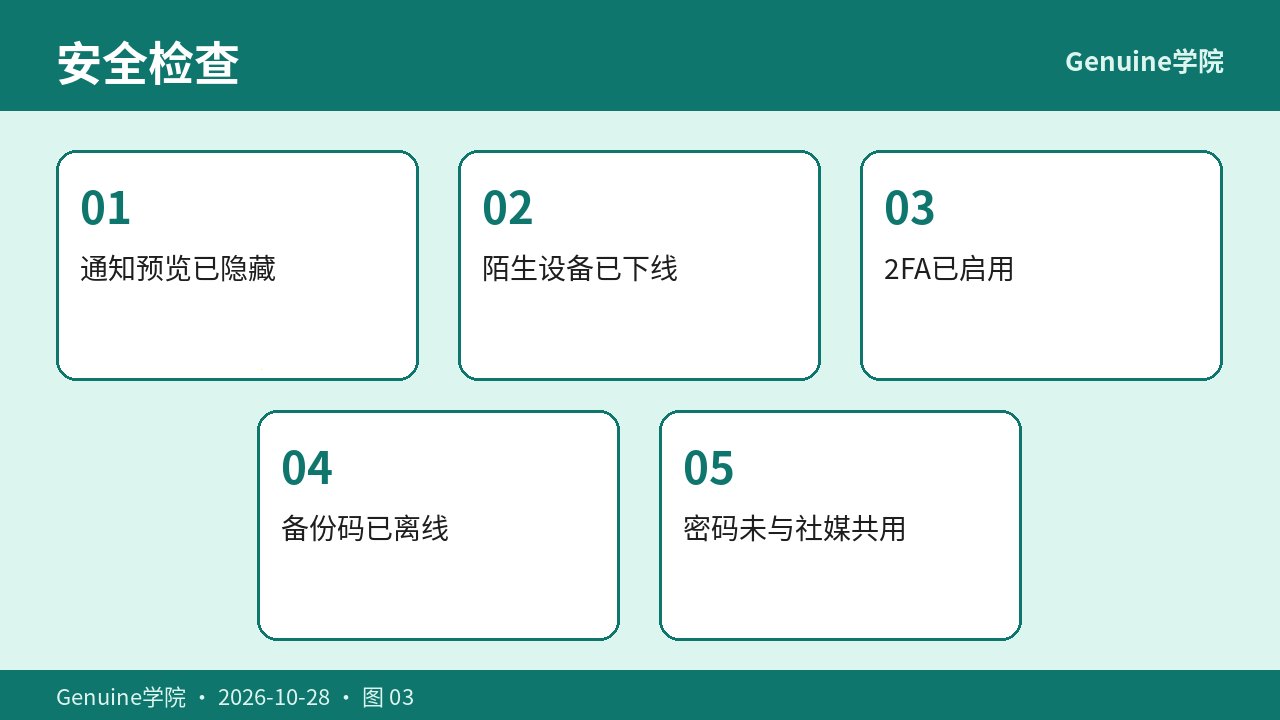
| 项目 | 通过标准 |
|---|---|
| 权限 | 仅必要项开启 |
| 通知 | 验证码全文已隐藏 |
| 会话 | 陌生设备已下线 |
| 2FA | 验证器已启用 |
| 恢复码 | 已离线备份 |
六、与既有教程的衔接
验证码通道见 Volam学院;安卓包校验见 KDO学院;iOS 渠道见 Aruba学院;全链路核对见 Paleo学院。建议把「权限复核、会话下线、恢复码离线」写成每月固定三项。
安全设置不是装更多工具,而是减少不必要的权限与会话面。把官方安全中心走完一遍,比点击私信里的「官方加固包」更可靠。换机前先完成恢复码可用性确认,再迁移验证器。
签名漏洞与攻击披露升温时,仿冒「官方安全体检」安装包与网页会同步出现。任何要求下载额外加固工具、开启无障碍模式或共享屏幕以「帮你完成安全设置」的流程,均应拒绝。安全中心内的开关与会话列表,只由本人在书签页面操作。
恢复码离线备份建议采用双份:一份存放于常用保险箱或密封袋,另一份分地存放。搬家或换机前先确认两份仍可读,再迁移验证器。密码与社媒、邮箱不共用;若曾在不可信网络登录,审计会话后立即修改密码并下线全部设备。
七、专精延伸
注册起步见 College学院;KYC 见 Gavel学院;充提见 Gill学院;多账户备份见 Atlas学院。
八、注意事项
- 任何要求提供助记词、私钥或验证码的「客服」均可视为诈骗。
- 官方域名请以书签为准,不点击私信、短链或搜索广告中的链接。
- 首次充值与提现请先小额测试,确认流程无误后再放大金额。
- 数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
九、常见问题(FAQ)
恢复码可以截图存在云相册吗?
不建议。恢复码应按离线方式保存(打印或加密离线介质),避免与日常聊天、云相册混放。
同一账号多地同时登录正常吗?
若非本人操作,应立即下线全部陌生会话并修改密码、检查验证器绑定。本人多设备也应定期审计登录记录。
如何判断下载链接是否为官方渠道?
核对域名拼写与 HTTPS 证书;iPhone 在 App Store 核对开发者名称,安卓安装包下载后可比对官方公布的签名信息。来源存疑时不要安装。

