在验证器 2FA 与防钓鱼码之上,账户还可以叠加更强的防线。本文系统讲解通行密钥(Passkey)的原理与启用、提现白名单与新地址锁定期、API 密钥的最小权限原则、登录与提现提醒,以及应对 AI 换脸、语音克隆等新型社工诈骗的账户层策略。
Genuine学院专注账户安全。上一篇讲解了注册后必做的验证器 2FA、防钓鱼码与设备审查,本篇在此基础上介绍高级安全设置。近期公开报道显示,生成式 AI 换脸与语音克隆已被用于高额诈骗,视频会议平台与金融机构开始引入“真人认证”等身份证明机制。对于普通用户,最有效的应对思路是:让攻击者即使骗到了你的信任,也拿不到可以动用资产的凭证。通行密钥、提现白名单与 API 权限控制正是围绕这一思路设计的。
一、高级安全设置的整体框架
可以把账户防护分为三道闸门:登录闸门(密码、2FA、通行密钥)决定谁能进入账户;资产闸门(提现白名单、锁定期、提现确认)决定资产能被转到哪里;监控闸门(登录提醒、设备管理、操作日志)决定异常能否被及时发现。高级设置的目标,是让每一道闸门都不依赖单一因素。
二、通行密钥(Passkey)的原理与启用
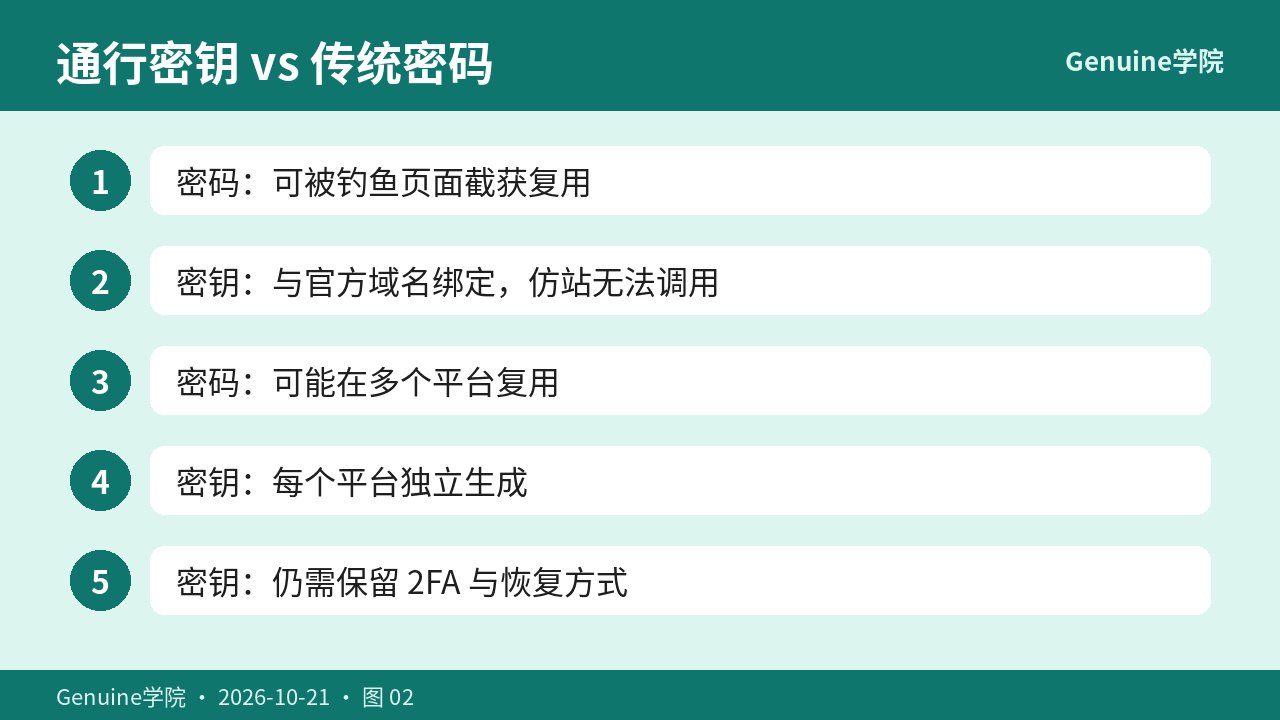
通行密钥基于 FIDO2/WebAuthn 标准,由设备生成一对密钥:私钥保存在你的设备或系统密钥管理中,公钥登记在平台。登录时,设备用私钥完成签名,并且签名与官方域名绑定。这意味着即使你误入仿冒网站,仿站也无法调用你为官方域名创建的通行密钥,从机制上抵御了钓鱼。
- 在账户“安全中心”找到通行密钥或 Passkey 选项。
- 按提示使用设备的生物识别或锁屏密码创建。
- 为常用的两台设备分别创建,避免单设备丢失后无法登录。
- 保留验证器 2FA 与恢复密钥作为备份。
三、提现白名单与新地址锁定期
开启提现白名单后,账户只能向事先登记并验证过的地址提现。即使攻击者获得了登录权限,也无法将资产直接转往自己的地址。配置建议如下:
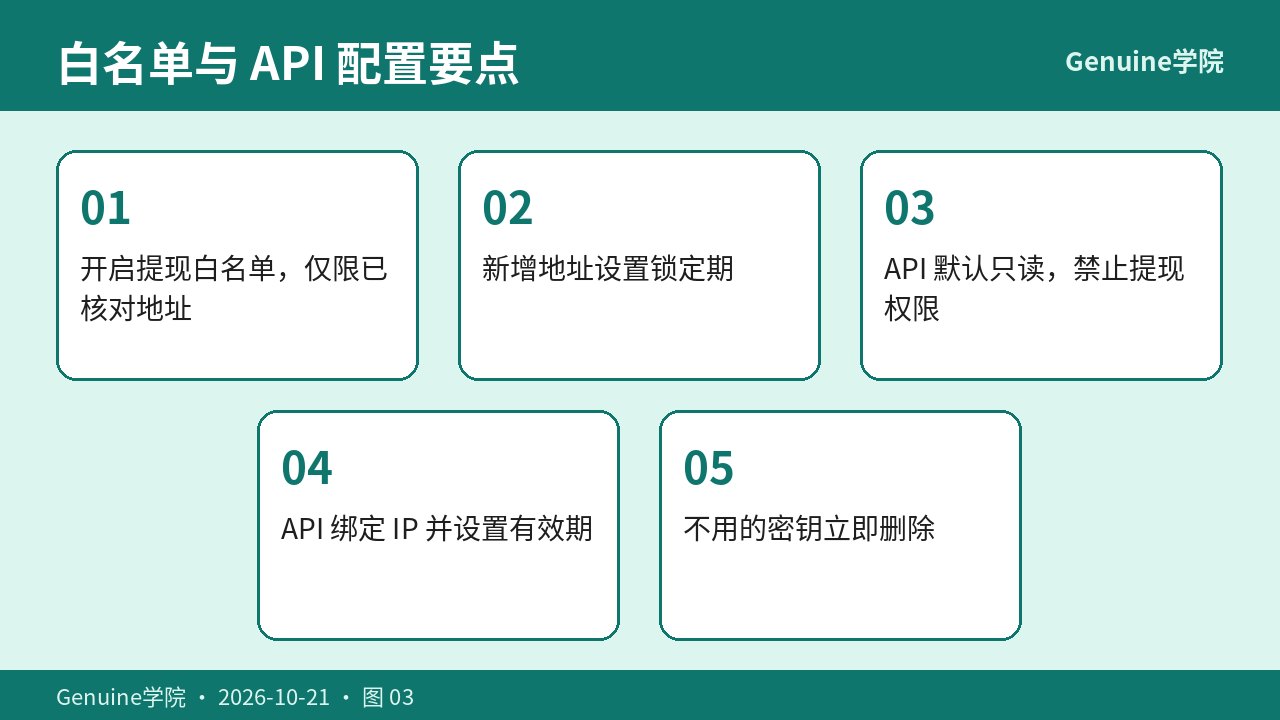
- 只登记本人控制并经过小额测试的地址,地址标签写清用途与网络。
- 启用“新地址锁定期”或“新地址提现延迟”(若平台提供),新增地址后需等待一段时间才能使用。
- 关闭白名单本身通常也需要多重验证并可能触发提现限制,切勿因嫌麻烦而关闭。
四、API 密钥的最小权限原则
如果使用行情工具、记账软件或量化程序,可能需要创建 API 密钥。原则是“够用即可”:
- 默认只授予读取权限;确需交易权限时,单独创建,并始终不开启提现权限。
- 绑定固定 IP 地址,设置有效期。
- 密钥只保存在受信任的环境中,不粘贴到聊天窗口或在线表格。
- 定期清理不再使用的密钥。
五、登录与操作提醒
开启新设备登录、修改安全设置、提现申请等事件的邮件或推送提醒,并配合防钓鱼码识别邮件真伪。收到并非本人操作的提醒时,应立即通过书签官网登录,修改密码、移除陌生设备,必要时使用平台提供的“冻结账户”功能。
六、面对 AI 换脸与语音克隆的账户层策略
- 凭证不出设备:通行密钥、2FA 动态码只在本人设备使用,任何人以任何形式索要都应拒绝。
- 延迟就是保护:白名单锁定期与提现延迟,为识破骗局争取时间。
- 反向核实:所谓“客服”“同事”“家人”的紧急请求,一律通过自己掌握的渠道回拨或在官网工单核实。
- 不共享屏幕:屏幕共享会暴露验证码、地址与余额,正规客服不会要求。
七、设置完成后的季度复查
建议每季度复查一次:通行密钥绑定的设备是否仍在使用;白名单地址是否仍然有效;API 密钥是否有残留;恢复密钥是否仍可找到。iPhone 设备层加固请参考 Aruba学院,换机后的凭证迁移请参考 Atlas学院。
八、注意事项
- 任何要求提供助记词、私钥或验证码的「客服」均可视为诈骗。
- 官方域名请以书签为准,不点击私信、短链或搜索广告中的链接。
- 首次充值与提现请先小额测试,确认流程无误后再放大金额。
- 数字资产价格波动较大,本文仅为操作说明,不构成投资建议。
九、常见问题(FAQ)
开启通行密钥后还需要验证器 2FA 吗?
建议保留。通行密钥提升了登录环节的抗钓鱼能力,但提现、修改安全设置等敏感操作仍可能需要 2FA,且在设备丢失时 2FA 与恢复方式是重要的备份。
提现白名单会不会影响正常使用?
只会限制向未登记地址提现。添加新地址时需完成验证并可能经过锁定期,这正是它防止盗号后快速转走资产的价值所在。
如何判断下载链接是否为官方渠道?
核对域名拼写与 HTTPS 证书;iPhone 在 App Store 核对开发者名称,安卓安装包下载后可比对官方公布的签名信息。来源存疑时不要安装。

